Своя система мониторинга и управления сайтами: 145 сайтов в одном пульте
Для поддержки сайтов клиентов мы создали свою систему: из одного пульта видим состояние 145 сайтов (Joomla, WordPress, HTML), удалённо запускаем проверки, разворачиваем и удаляем скрипты по FTP. На каждом сайте работает небольшой сканер, который проверяет код, файлы ядра, базу данных и устаревшие расширения. Систему мы программировали с ИИ-агентом Claude Code: он писал код, разбирал реальные заражения и по ним составлял правила распознавания. Решения принимает человек. Такую же систему можем сделать для фирмы, у которой много сайтов.
- 145сайтов в одном пульте
- 1 752автоматические проверки за июль–октябрь 2026
- 92 из 96найденных незакрытых дыр уже закрыто
- 0ложных срабатываний на проверке с копиями заражённых сайтов
Задача
Сайты – на разных хостингах и разных платформах: от простых HTML до Joomla и WordPress со своими расширениями. Каждый приходилось проверять отдельно: подключаться по FTP, искать подозрительные файлы, смотреть, не появились ли новые администраторы и не остались ли устаревшие расширения. Заражение часто замечали, когда оно уже было видно на сайте, а после чистки сайт иногда заражали снова через ту же дыру.
Решение
Инструмент чистки (июнь 2026). Отдельный PHP-инструмент, который работает даже на сломанном сайте: диагностика, чистка с пробным прогоном и резервной копией перед каждым изменением, восстановление файлов ядра, усиление защиты. Проверили на копиях реальных заражённых сайтов: ложных срабатываний – 0, найден и один бэкдор, пропущенный при ручном разборе.
Агент на каждом сайте. Небольшой сканер, который только читает: правила вредоносного кода (81 для Joomla, 55 для WordPress), сверка файлов ядра с эталоном, новые администраторы и инъекции в базе данных, устаревшие и уязвимые расширения. Команды агенту идут по HTTPS с подписью, у каждого сайта свой ключ.
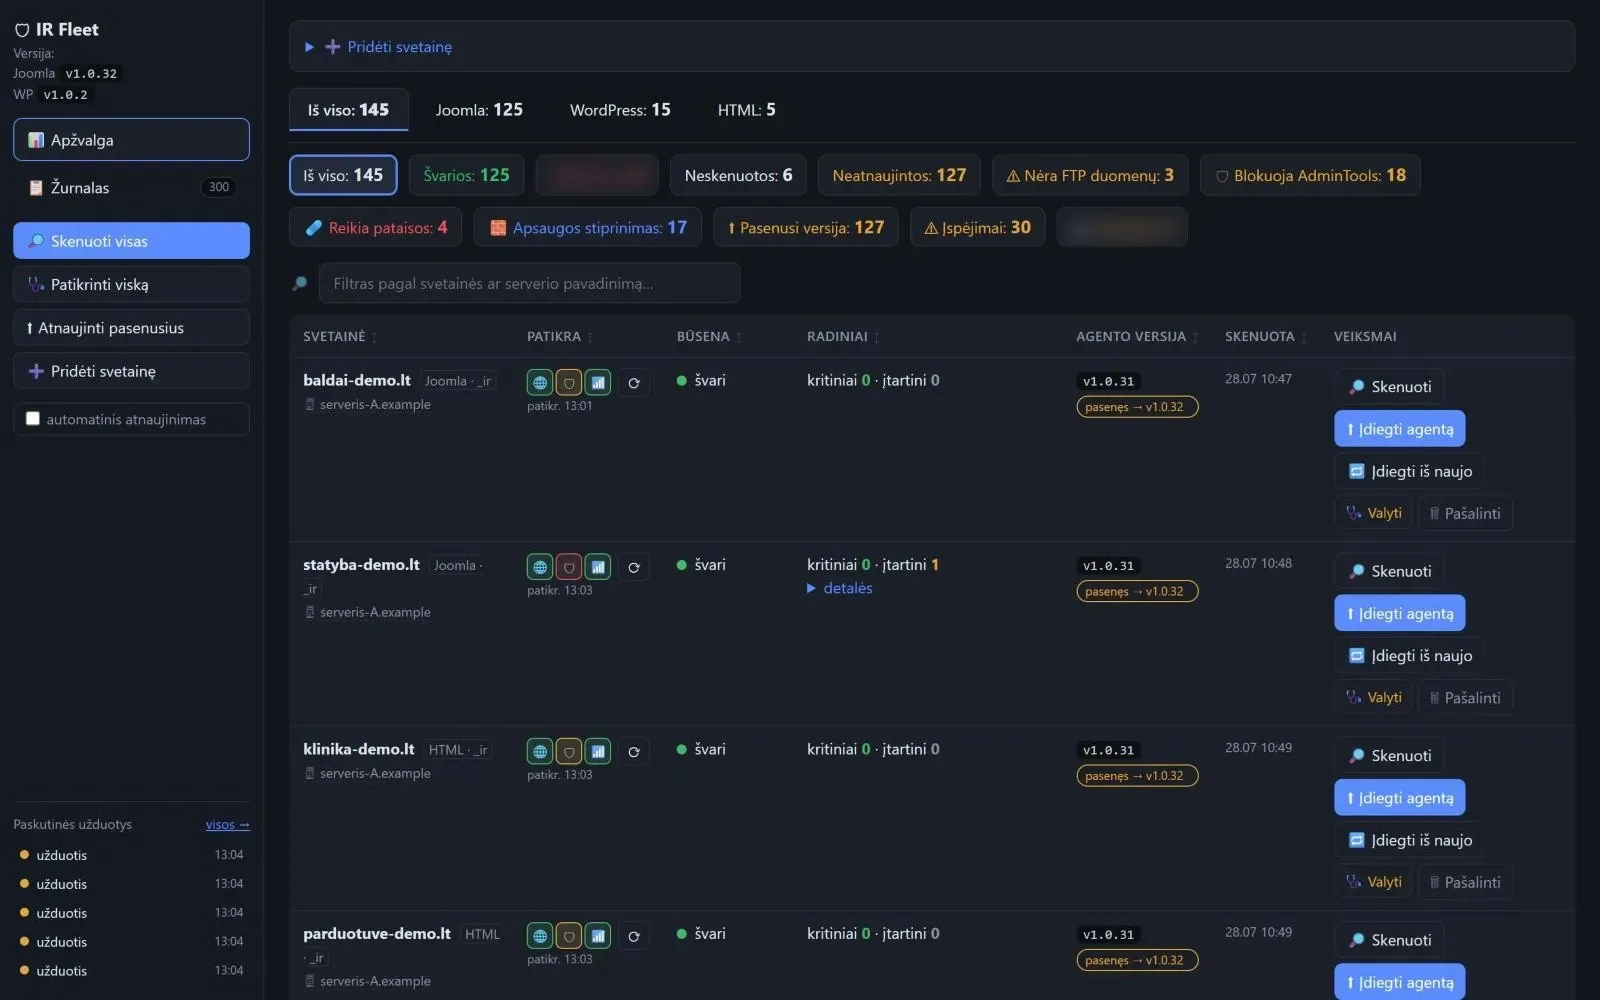
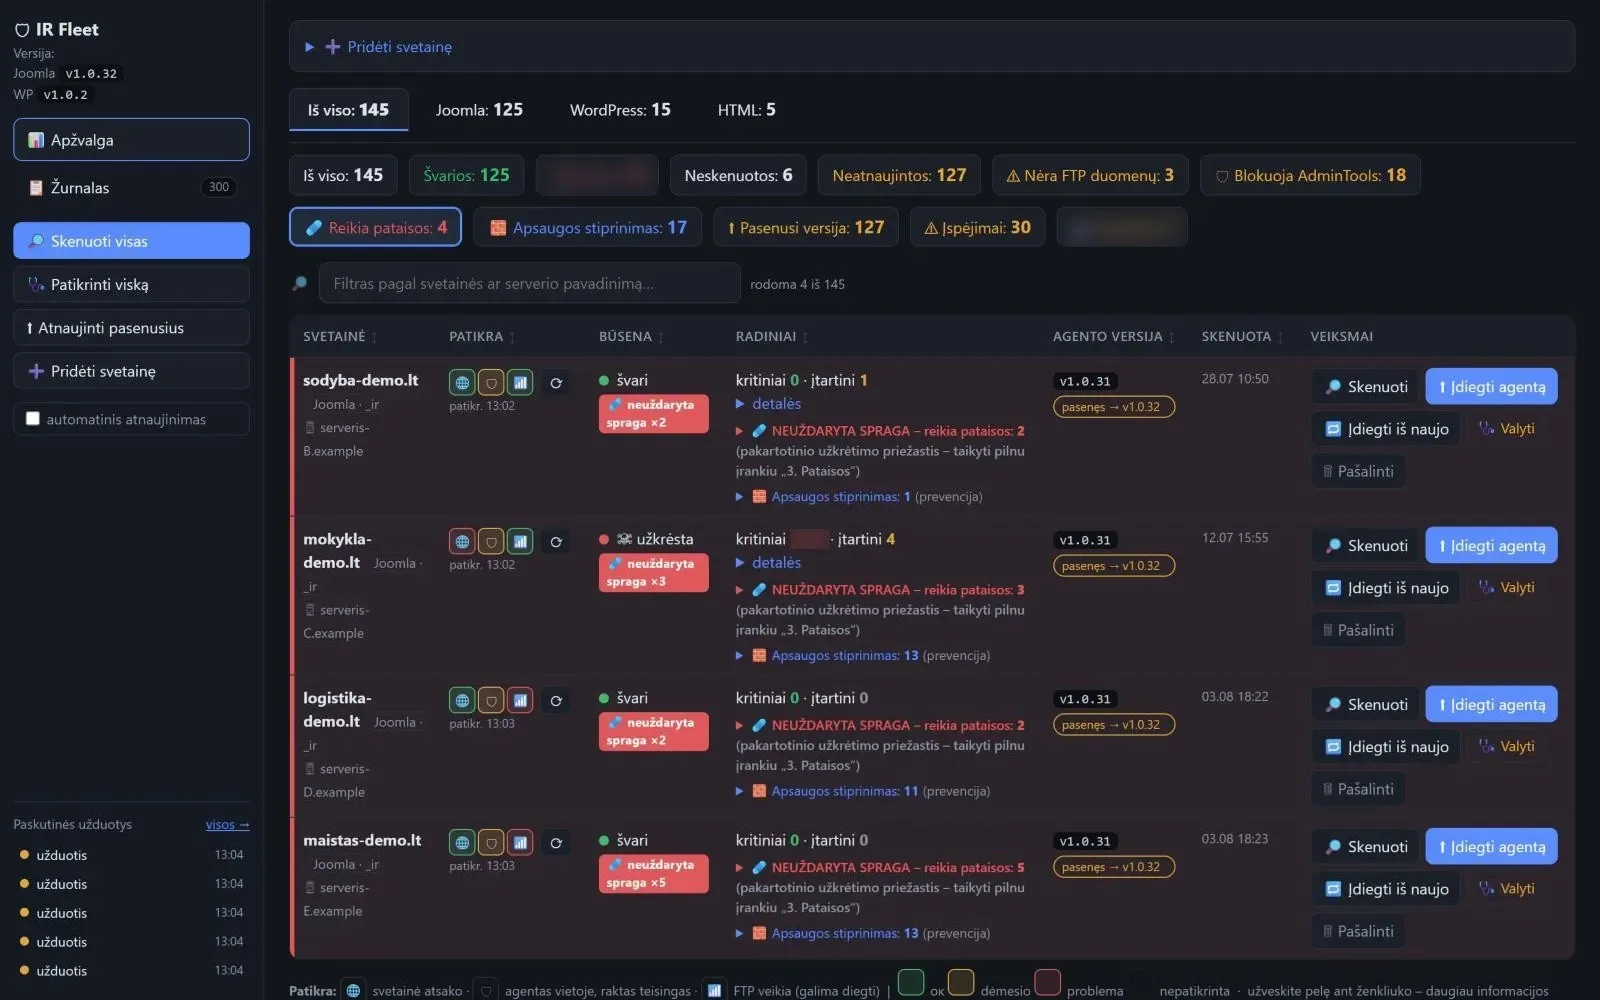
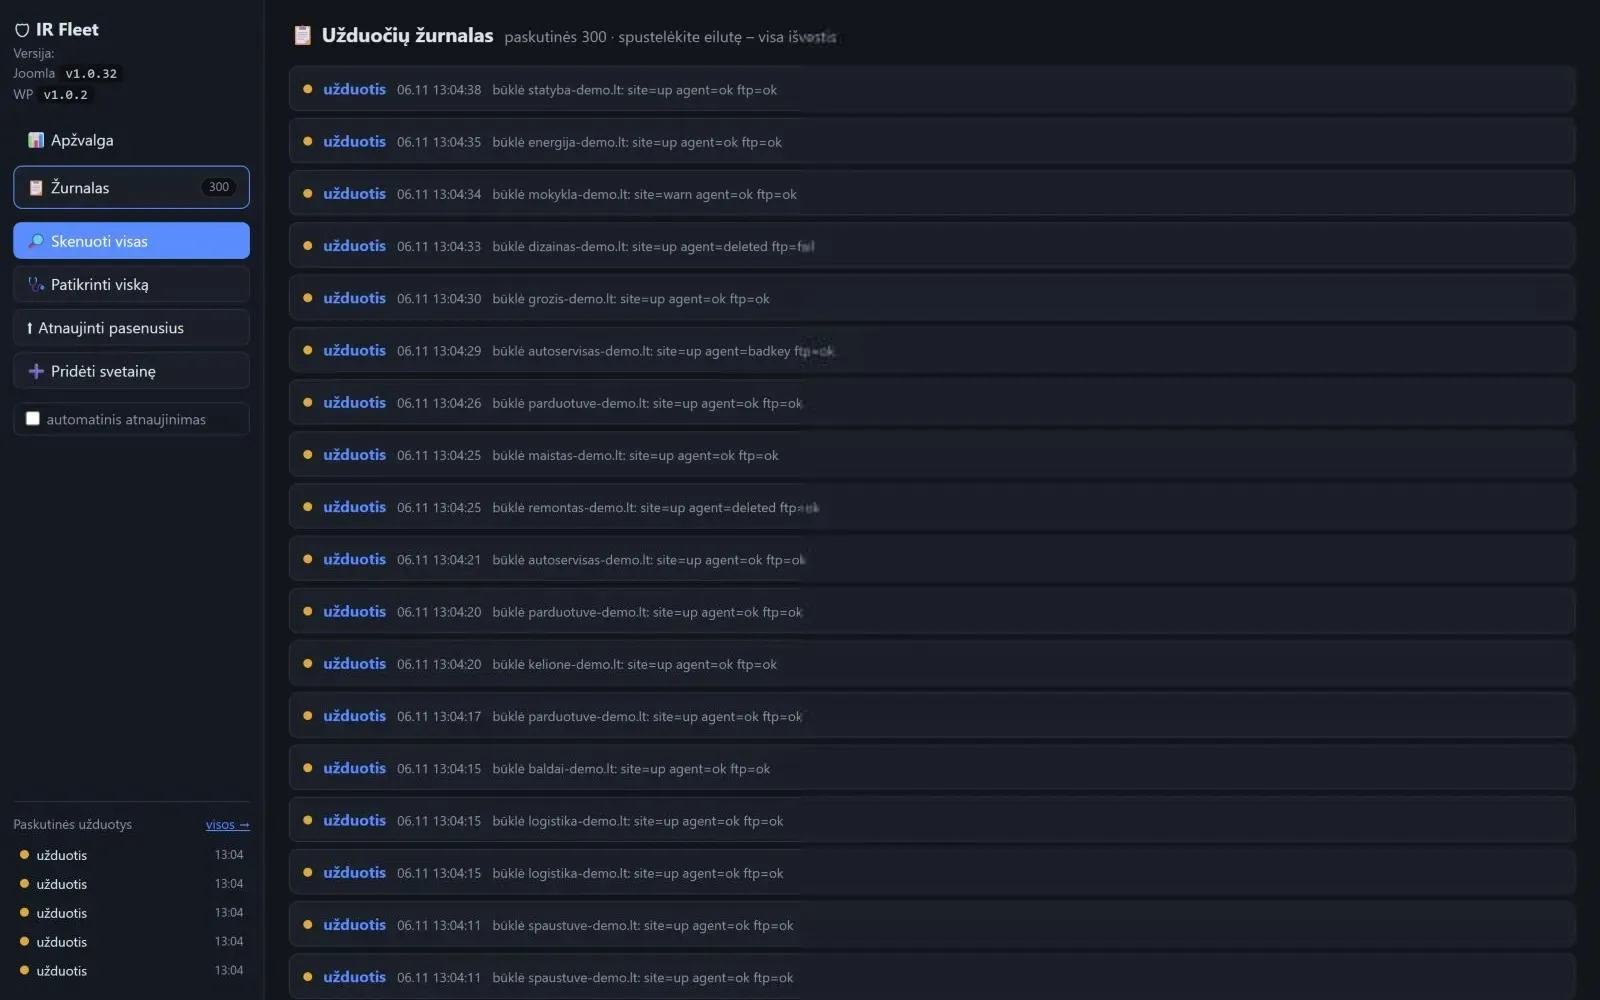
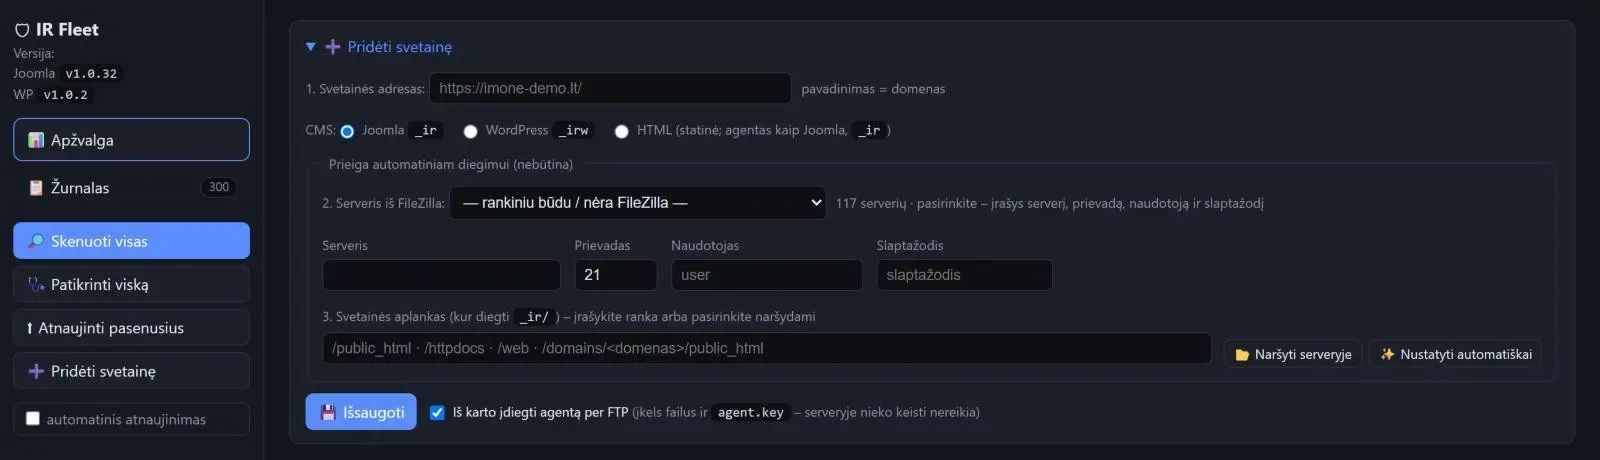
Пульт (июль–октябрь 2026). Одно окно для всех сайтов: статус (чисто, заражён, нужен патч), индикаторы здоровья (сайт отвечает, агент на месте, FTP работает), фильтры по статусу, CMS, сайту или серверу, журнал задач. Новый сайт добавляем за минуту: сервер из списка FileZilla, папка определяется автоматически, агент ставится по FTP.
Очередь по серверам. При обновлении всех сайтов параллельно идут несколько серверов (до 8), но на одном сервере – только один сайт за раз, чтобы не нагружать общий хостинг. После каждого обновления – сразу проверка.
Инцидент. Если найдено заражение, пульт по FTP доливает полный инструмент чистки, человек в браузере смотрит находки и чистит, затем инструмент удаляется и возвращается только агент мониторинга. Агент обновлялся 32 раза.
Интеграции и модули
- FTP / FTPS / SFTP
- HTTPS с подписью HMAC
- список серверов FileZilla
- Joomla, WordPress, HTML
- cron
Результат
145 сайтов (125 Joomla, 15 WordPress, 5 HTML) в одном пульте; 117 серверов и хостинг-аккаунтов. Проверка, обновление и удаление агента – одной кнопкой для одного сайта или для всех сразу. На проверке с копиями реальных заражённых сайтов – 0 ложных срабатываний. Пульт показывает не только заражение, но и его причину: на каком сайте осталась незакрытая дыра. Июль–октябрь 2026 – 1 752 автоматические проверки 140 сайтов; один полный круг – около 2,4 млн файлов. На 96 сайтах найдена незакрытая дыра (устаревшее уязвимое расширение) – 92 из них уже закрыты. Заражение найдено и вычищено на 22 сайтах; 16 сайтов были заражены уже при первой проверке. По нашей оценке: раньше проверка всех сайтов вручную занимала несколько дней, теперь – несколько минут из пульта. Дыры закрываем ещё до того, как через них заразят сайт. Агент обновлён 32 раза по итогам реальных инцидентов – система развивается вместе с новыми атаками. Срок: разрабатывали около 4–5 месяцев (июнь–октябрь 2026). Бюджет: внутренний проект. Похожая система для вашей фирмы – от 1 500 € (адаптация и установка на ваши сайты, 2–4 недели); мониторинг, чистка и закрытие дыр – месячным планом от 15 €/мес. за сайт. Что получите вы (фирма с многими сайтами): пульт с состоянием всех ваших сайтов в одном окне; проверку без входа на каждый сайт по отдельности; сообщение о заражении и его причине – какую дыру нужно закрыть; чистку и закрытие дыр: файлы проверяют чёткие правила и человек, поэтому настоящие файлы сайта не удалят по ошибке; понятную цену: от 15 €/мес. за сайт (20 сайтов – от 300 €/мес.). У вас 10 и больше сайтов? За неделю покажем пульт с вашими сайтами.
Что добавили бы сегодня с ИИ
Claude Code (Anthropic, ИИ-агент для программирования) – код пульта, агентов и скриптов развёртывания, план архитектуры, тесты на копиях сайтов. Тот же агент – разбор заражений: изучил реальные вредоносные файлы (скрытые загрузчики, заражённые JS-библиотеки, инъекции в базе данных, поддельное окно «Cloudflare») и по ним написал правила распознавания; нашёл дыры в расширениях, через которые сайты заражались повторно, и подготовил патчи. Сам сканер ИИ не использует: он проверяет по чётким правилам, чтобы результат можно было проверить и чтобы не удалить настоящие файлы сайта. Что проверял человек: утвердил архитектуру – по сети только чтение, чистка только руками человека. Проверял каждое новое правило на копиях сайтов, просматривает находки перед чисткой и сам нажимает «применить».
Мониторинг сайтов
Скриншоты
-
Пульт с фильтром «Нужен патч»: незакрытая дыра и её причина на каждом сайте -
Журнал задач: проверки состояния сайтов со временем и результатом -
Форма добавления сайта: адрес, CMS, сервер из списка FileZilla и установка агента по FTP
Вопросы
Частые вопросы
Использует ли ИИ сам сканер?
Нет. Сканер проверяет по чётким правилам (81 для Joomla, 55 для WordPress), чтобы результат можно было проверить и чтобы не удалить настоящие файлы сайта. ИИ мы использовали при создании системы: Claude Code писал код, разбирал реальные заражения и по ним составлял правила распознавания.
Какие сайты можно вести из пульта?
Сайты на Joomla, WordPress и простой HTML. В нашем пульте сейчас 145 сайтов: 125 Joomla, 15 WordPress и 5 HTML, на 117 серверах и хостинг-аккаунтах.
Удаляет ли система файлы сама?
Нет. По сети агенту разрешено только читать. Чистит человек в браузере: сначала пробный прогон, перед изменением – резервная копия, затем повторная диагностика.
Сколько будет стоить такая система для моей фирмы?
Адаптация и установка на ваши сайты – от 1 500 € (2–4 недели). Мониторинг, чистка и закрытие дыр – месячным планом от 15 €/мес. за сайт; 20 сайтов – от 300 €/мес.
Заявка
Похожее решение: мониторинг и удалённое управление сайтами
Напишите, что хотите автоматизировать или связать, – оценим и предложим, с чего начать.
+370 670 99265Пн–Пт 9:00–18:00
info@saitai.ltОтвечаем в течение 1 рабочего дня
Alaušo g. 1C, LT-08424 VilniusВстречи — только по предварительной договорённости по телефону