Sava svetainių stebėsenos ir valdymo sistema: 145 svetainės viename pulte
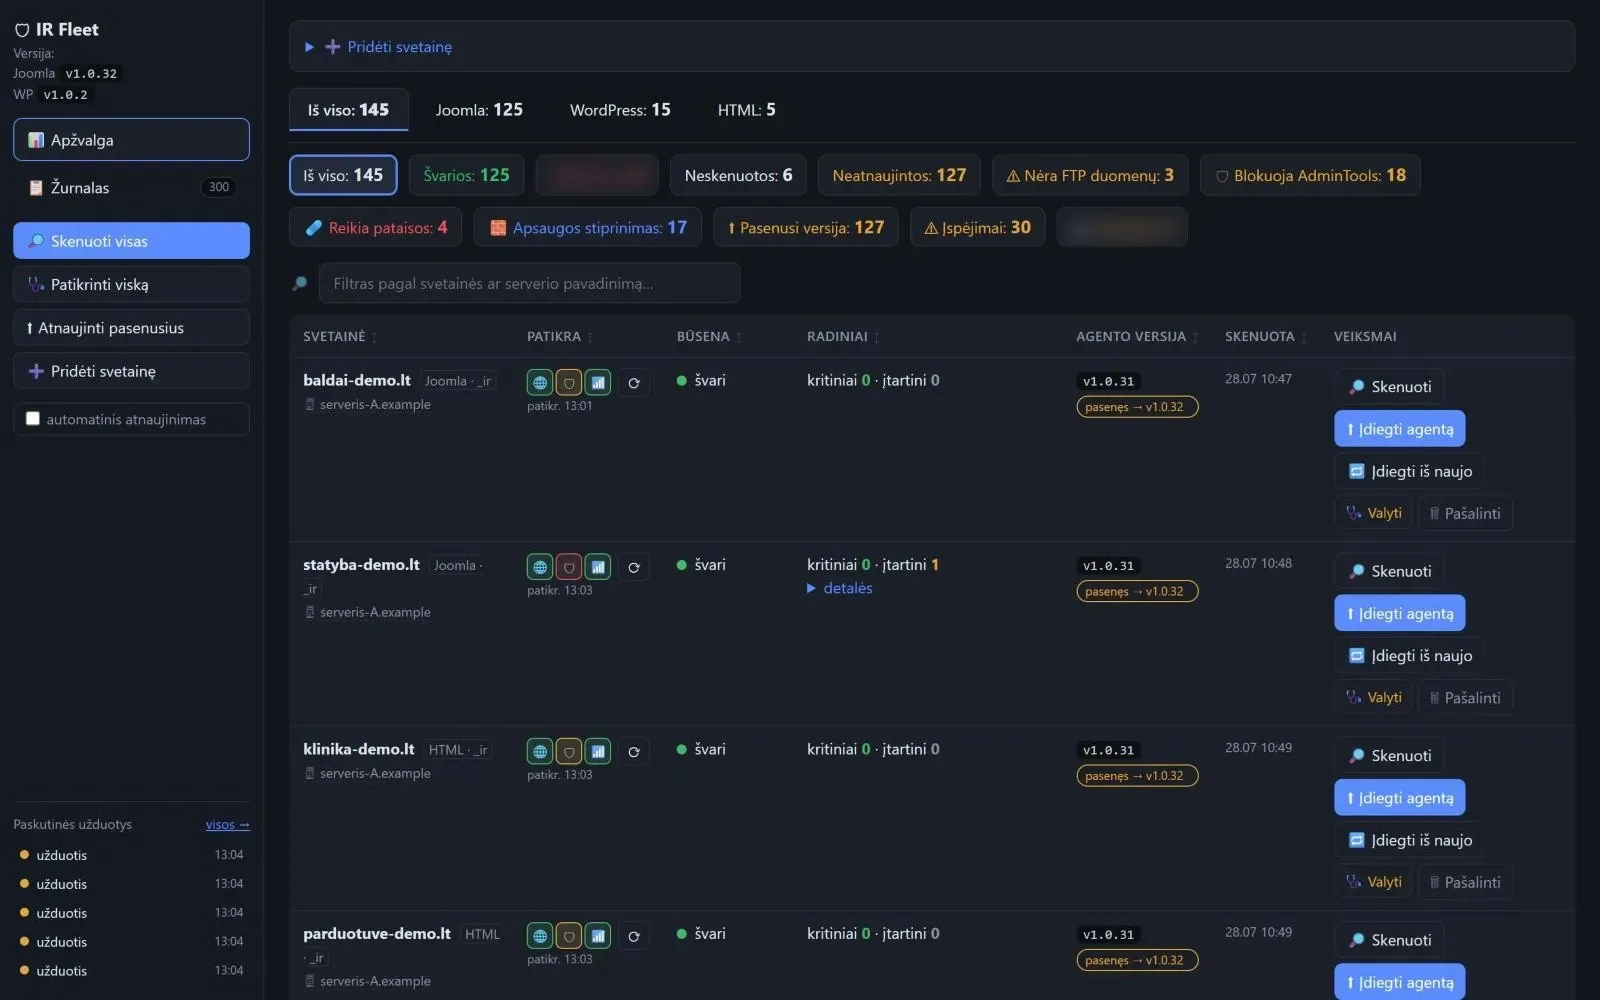
Klientų svetainėms prižiūrėti sukūrėme savo sistemą: iš vieno pulto matome 145 svetainių (Joomla, WordPress, HTML) būklę, nuotoliniu būdu paleidžiame patikras, diegiame ir šaliname skriptus per FTP. Kiekvienoje svetainėje veikia nedidelis skaitytuvas, kuris tikrina kodą, branduolio failus, duomenų bazę ir pasenusius plėtinius. Sistemą programavome su DI agentu Claude Code: jis rašė kodą, analizavo realius užkrėtimus ir pagal juos kūrė atpažinimo taisykles. Sprendimus priima žmogus. Tokią pat sistemą galime sukurti įmonei, kuri turi daug svetainių.
- 145svetainės viename pulte
- 1 752automatinės patikros per 2026 m. liepą–spalį
- 92 iš 96rastų neuždarytų spragų jau uždaryta
- 0klaidingų aliarmų bandymuose su užkrėstų svetainių kopijomis
Užduotis
Svetainės skirtingose talpyklose ir skirtingomis platformomis: nuo paprastų HTML iki Joomla ir WordPress su savais plėtiniais. Kiekvieną reikėdavo tikrinti atskirai: jungtis per FTP, ieškoti įtartinų failų, žiūrėti, ar neatsirado naujų administratorių, ar neliko pasenusių plėtinių. Užkrėtimą dažnai pastebėdavome tik tada, kai jis jau matėsi svetainėje, o po valymo svetainė kartais vėl būdavo užkrečiama per tą pačią spragą.
Sprendimas
Valymo įrankis (2026 m. birželis). Atskiras PHP įrankis, kuris veikia net sugadintoje svetainėje: diagnostika, valymas su bandomuoju paleidimu ir atsargine kopija prieš kiekvieną pakeitimą, branduolio failų atkūrimas, apsaugos stiprinimas. Patikrinome jį su realių užkrėstų svetainių kopijomis: klaidingų aliarmų – 0, rasta ir viena rankiniu būdu praleista „galinė durelė“.
Agentas kiekvienoje svetainėje. Nedidelis skaitytuvas, kuris tik skaito: kenkėjiško kodo taisyklės (81 – Joomla, 55 – WordPress), branduolio failų palyginimas su etalonu, nauji administratoriai ir injekcijos duomenų bazėje, pasenę ir pažeidžiami plėtiniai. Komandos agentui siunčiamos per HTTPS su parašu, kiekviena svetainė turi savo raktą.
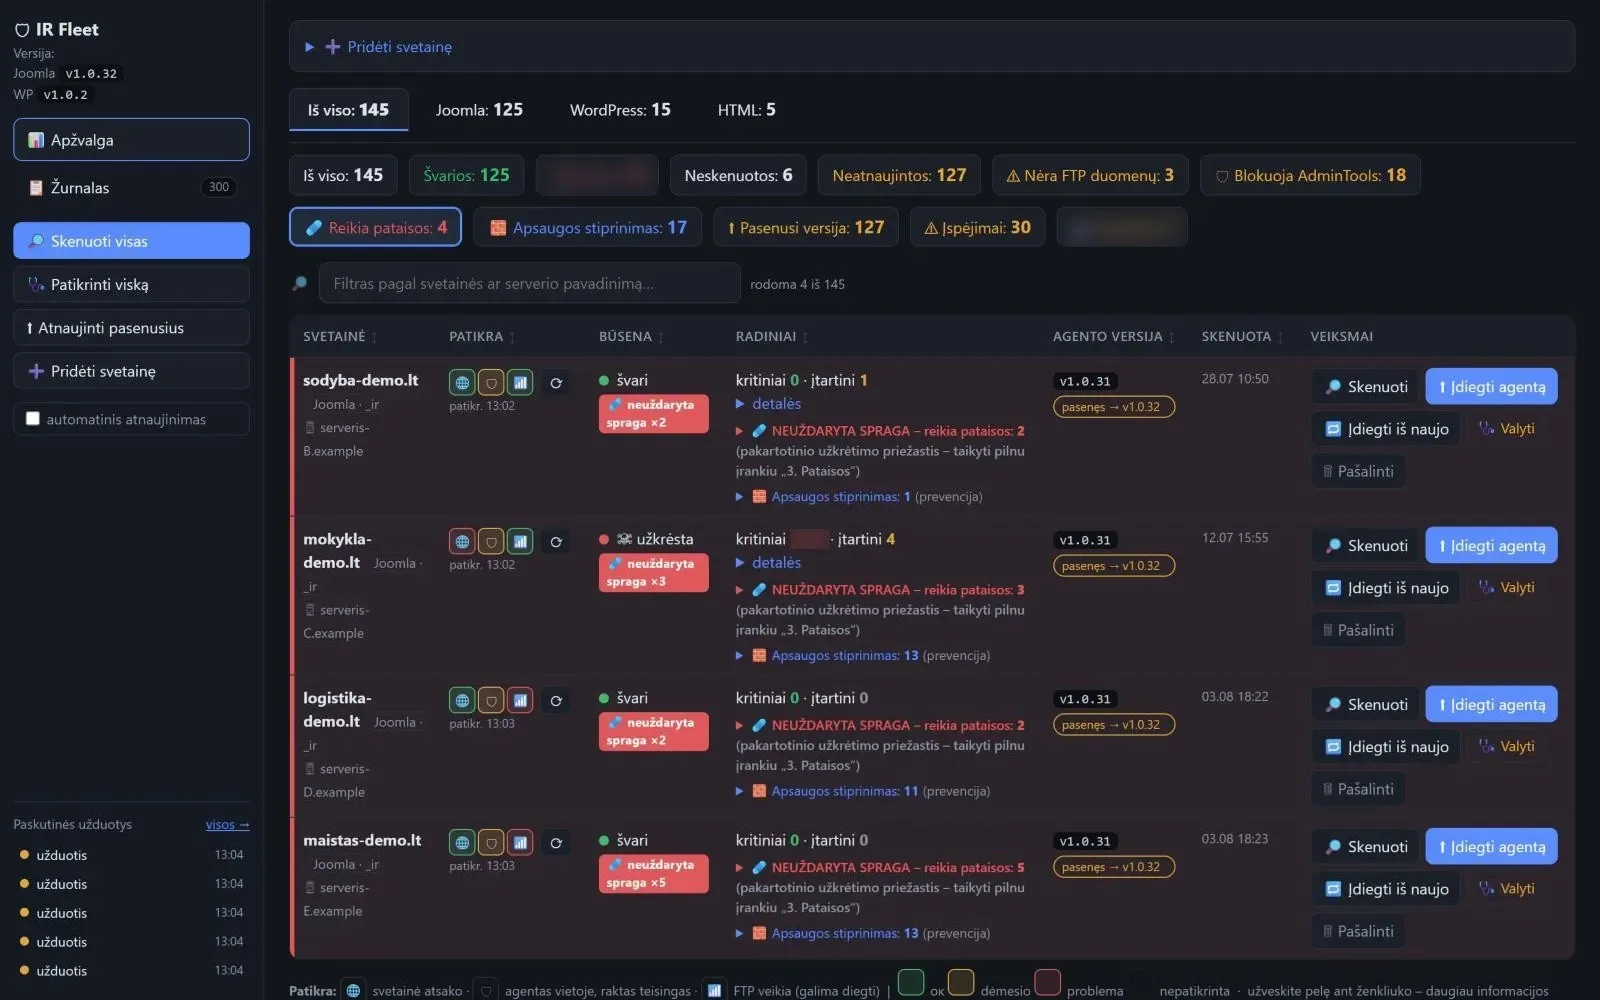
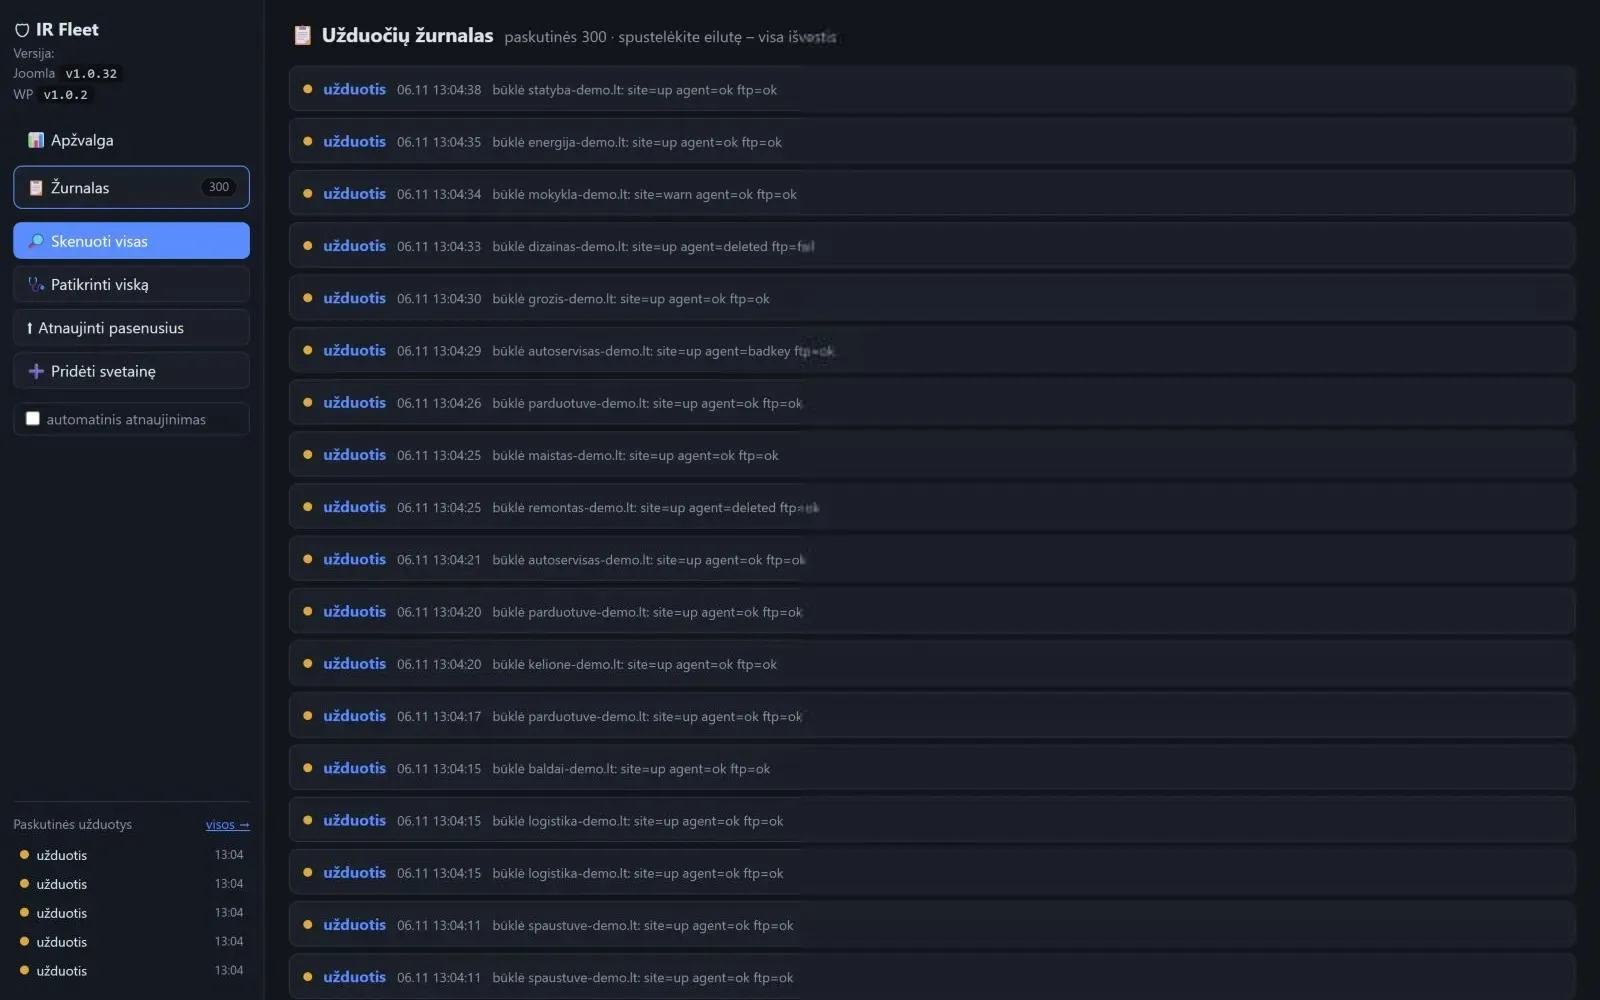
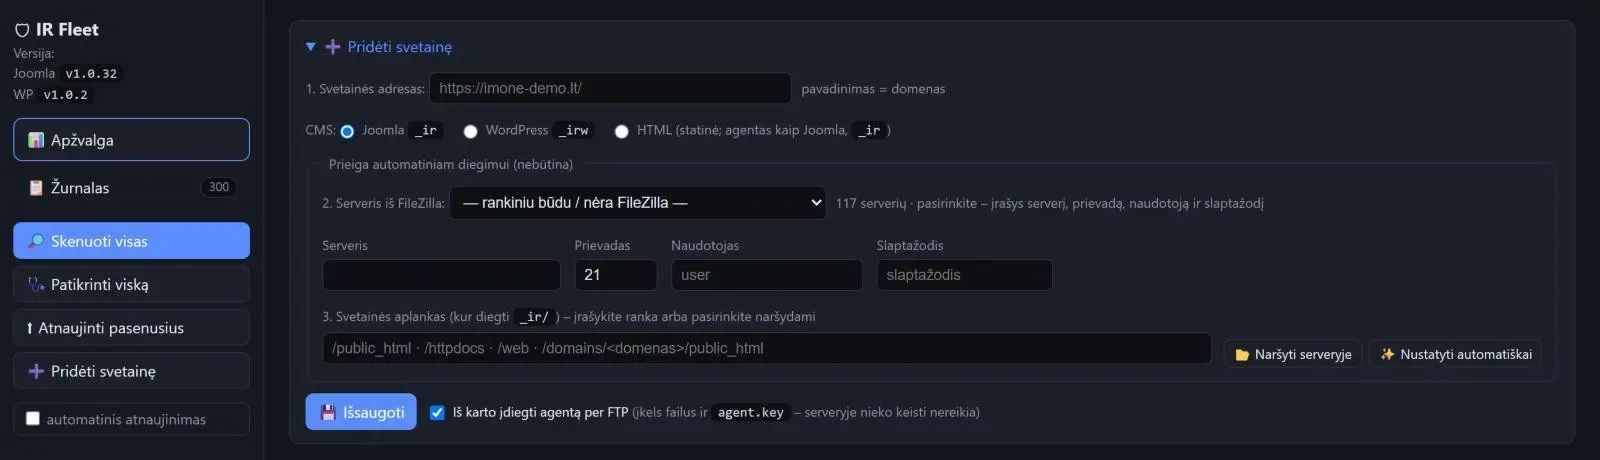
Pultas (2026 m. liepa–spalis). Vienas langas visoms svetainėms: būsena (švari, užkrėsta, reikia pataisos), būklės ženkliukai (svetainė atsako, agentas vietoje, FTP veikia), filtrai pagal būseną, CMS, svetainę ar serverį, užduočių žurnalas. Naują svetainę pridedame per minutę: serveris iš FileZilla sąrašo, aplankas nustatomas automatiškai, agentas įdiegiamas per FTP.
Eilė pagal serverius. Atnaujinant visas svetaines vienu metu dirbama su keliais serveriais (iki 8), bet viename serveryje – tik su viena svetaine, kad neapkrautume bendro talpinimo. Po kiekvieno atnaujinimo – iš karto patikra.
Incidentas. Jei randamas užkrėtimas, pultas per FTP įkelia pilną valymo įrankį, žmogus naršyklėje peržiūri radinius ir valo, o tada įrankis pašalinamas ir grąžinamas tik stebėsenos agentas. Agentas buvo atnaujintas 32 kartus.
Integracijos ir moduliai
- FTP / FTPS / SFTP
- HTTPS su HMAC parašu
- FileZilla serverių sąrašas
- Joomla, WordPress, HTML
- cron
Rezultatas
145 svetainės (125 Joomla, 15 WordPress, 5 HTML) viename pulte; 117 serverių ir talpinimo paskyrų. Patikra, agento atnaujinimas ir pašalinimas – vienu mygtuku vienai svetainei arba visoms iš karto. Patikrinus su realiomis užkrėstomis kopijomis – 0 klaidingų aliarmų. Pultas rodo ne tik užkrėtimą, bet ir jo priežastį: kurioje svetainėje liko neuždaryta spraga. 2026 m. liepos–spalio mėn. – 1 752 automatinės 140 svetainių patikros; vienas pilnas ratas – apie 2,4 mln. failų. 96 svetainėse rasta neuždaryta spraga (pasenęs pažeidžiamas plėtinys) – 92 iš jų jau uždarytos. Užkrėtimas rastas ir išvalytas 22 svetainėse; 16 svetainių buvo užkrėstos jau per pirmą patikrą. Mūsų vertinimu: anksčiau visų svetainių patikra rankiniu būdu užtrukdavo kelias dienas, dabar – kelias minutes iš pulto. Spragas uždarome dar prieš tai, kai per jas svetainė užkrečiama. Agentas atnaujintas 32 kartus pagal realius incidentus – sistema tobulėja kartu su naujomis atakomis. Trukmė: kūrėme apie 4–5 mėnesius (2026 m. birželis–spalis). Biudžetas: vidinis projektas. Panaši sistema jūsų įmonei – nuo 1 500 € (pritaikymas ir įdiegimas jūsų svetainėms, 2–4 savaitės); stebėsena, valymas ir spragų uždarymas – mėnesio planu nuo 15 €/mėn. už svetainę. Ką gausite jūs (įmonei, kuri turi daug svetainių): pultą su visų jūsų svetainių būkle viename lange; patikrą nesijungiant prie kiekvienos svetainės atskirai; pranešimą apie užkrėtimą ir jo priežastį – kurią spragą reikia uždaryti; valymą ir spragų uždarymą: failus tikrina aiškios taisyklės ir žmogus, todėl tikri jūsų svetainės failai nebus ištrinti per klaidą; aiškią kainą: nuo 15 €/mėn. už svetainę (20 svetainių – nuo 300 €/mėn.). Turite 10 ir daugiau svetainių? Per savaitę parodysime pultą su jūsų svetainėmis.
Ką pridėtume šiandien su DI
Claude Code (Anthropic, DI programavimo agentas) – pulto, agentų ir diegimo scenarijų kodas, architektūros planas, testai su svetainių kopijomis. Tas pats agentas – užkrėtimų analizė: išnagrinėjo realius kenkėjiškus failus (paslėpti įkėlėjai, užkrėstos JS bibliotekos, injekcijos duomenų bazėje, netikras „Cloudflare“ langas) ir pagal juos parašė atpažinimo taisykles; rado plėtinių spragas, per kurias svetainės buvo užkrečiamos pakartotinai, ir paruošė pataisas. Pats skaitytuvas DI nenaudoja: jis tikrina pagal aiškias taisykles, kad rezultatą būtų galima patikrinti ir kad nebūtų ištrinti tikri svetainės failai. Ką tikrino žmogus: patvirtino architektūrą – per tinklą tik skaitymas, valymas tik žmogaus rankomis. Tikrino kiekvieną naują taisyklę su svetainių kopijomis, peržiūri radinius prieš valymą ir spaudžia „taikyti“.
Svetainių stebėsena
Ekrano vaizdai
-
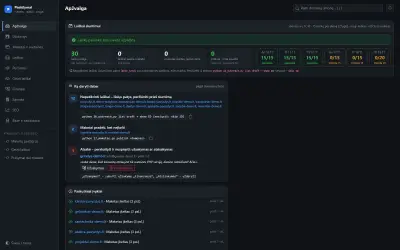
Pultas su filtru „Reikia pataisos“: neuždaryta spraga ir jos priežastis kiekvienoje svetainėje -
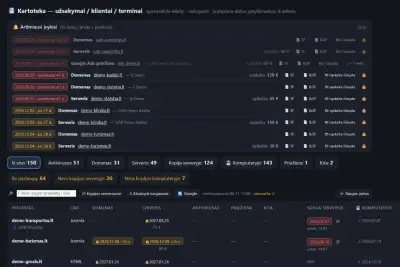
Užduočių žurnalas: svetainių būklės patikros su laiku ir rezultatu -
Svetainės pridėjimo forma: adresas, CMS, serveris iš FileZilla sąrašo ir agento diegimas per FTP
DUK
Dažniausi klausimai
Ar pats skaitytuvas naudoja DI?
Ne. Skaitytuvas tikrina pagal aiškias taisykles (81 – Joomla, 55 – WordPress), kad rezultatą būtų galima patikrinti ir kad nebūtų ištrinti tikri svetainės failai. DI naudojome kuriant sistemą: Claude Code rašė kodą, analizavo realius užkrėtimus ir pagal juos kūrė atpažinimo taisykles.
Kokias svetaines galima valdyti iš pulto?
Joomla, WordPress ir paprastas HTML svetaines. Mūsų pulte šiuo metu 145 svetainės: 125 Joomla, 15 WordPress ir 5 HTML, išsidėsčiusios 117 serverių ir talpinimo paskyrų.
Ar sistema pati ištrina failus?
Ne. Per tinklą agentui leidžiama tik skaityti. Valo žmogus naršyklėje: pirmiausia bandomasis paleidimas, prieš pakeitimą – atsarginė kopija, tada pakartotinė diagnostika.
Kiek kainuotų tokia sistema mano įmonei?
Pritaikymas ir įdiegimas jūsų svetainėms – nuo 1 500 € (2–4 savaitės). Stebėsena, valymas ir spragų uždarymas – mėnesio planu nuo 15 €/mėn. už svetainę; 20 svetainių – nuo 300 €/mėn.
Užklausa
Panašus sprendimas: svetainių stebėsena ir nuotolinis valdymas
Parašykite, ką norite automatizuoti ar sujungti – įvertinsime ir pasiūlysime, nuo ko pradėti.
+370 670 99265I–V 9:00–18:00
info@saitai.ltAtsakome per 1 darbo dieną
Alaušo g. 1C, LT-08424 VilniusSusitikimai – tik iš anksto suderinus telefonu